
Ettevõtja ja GDPR – kuidas seadusega mitte pahuksisse minna?
Ülevaade ettevõtjale ja turundajale ning praktilised näited kontaktide kogumisest, reklaamide mõõtmisest ja sisu avaldamisest. Uuendatud 1. novembril 2026. NB! Artikkel on üldine ülevaade ega asenda juriidilist nõustamist. Konkreetse olukorra puhul pöördu andmekaitsejuristi või AKI poole.
Teemast ajendas mind kirjutama juhtum, kui üks Eesti suuremaid turundusega tegelevaid väljaandeid saatis mulle järjekordse e-maili, kutsumaks mind ühele kindla valdkonna konverentsile. Mind väga huvitas, et kust nad teavad, et ma seal sihtrühmas olen. Selle peale vastati:
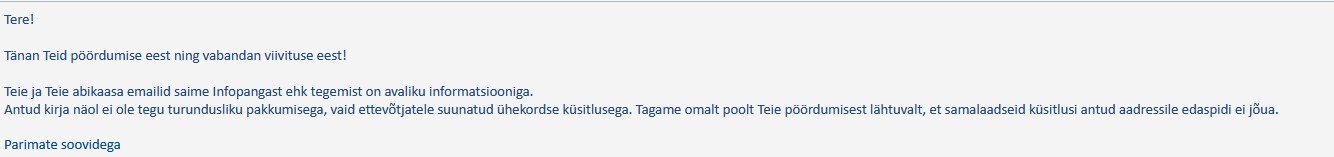
Teema pakkus juba hasarti ja palusin Tõnu Metsäärelt (GDPR24) kommentaari. Ta leidis kirjast viis vastuolu:
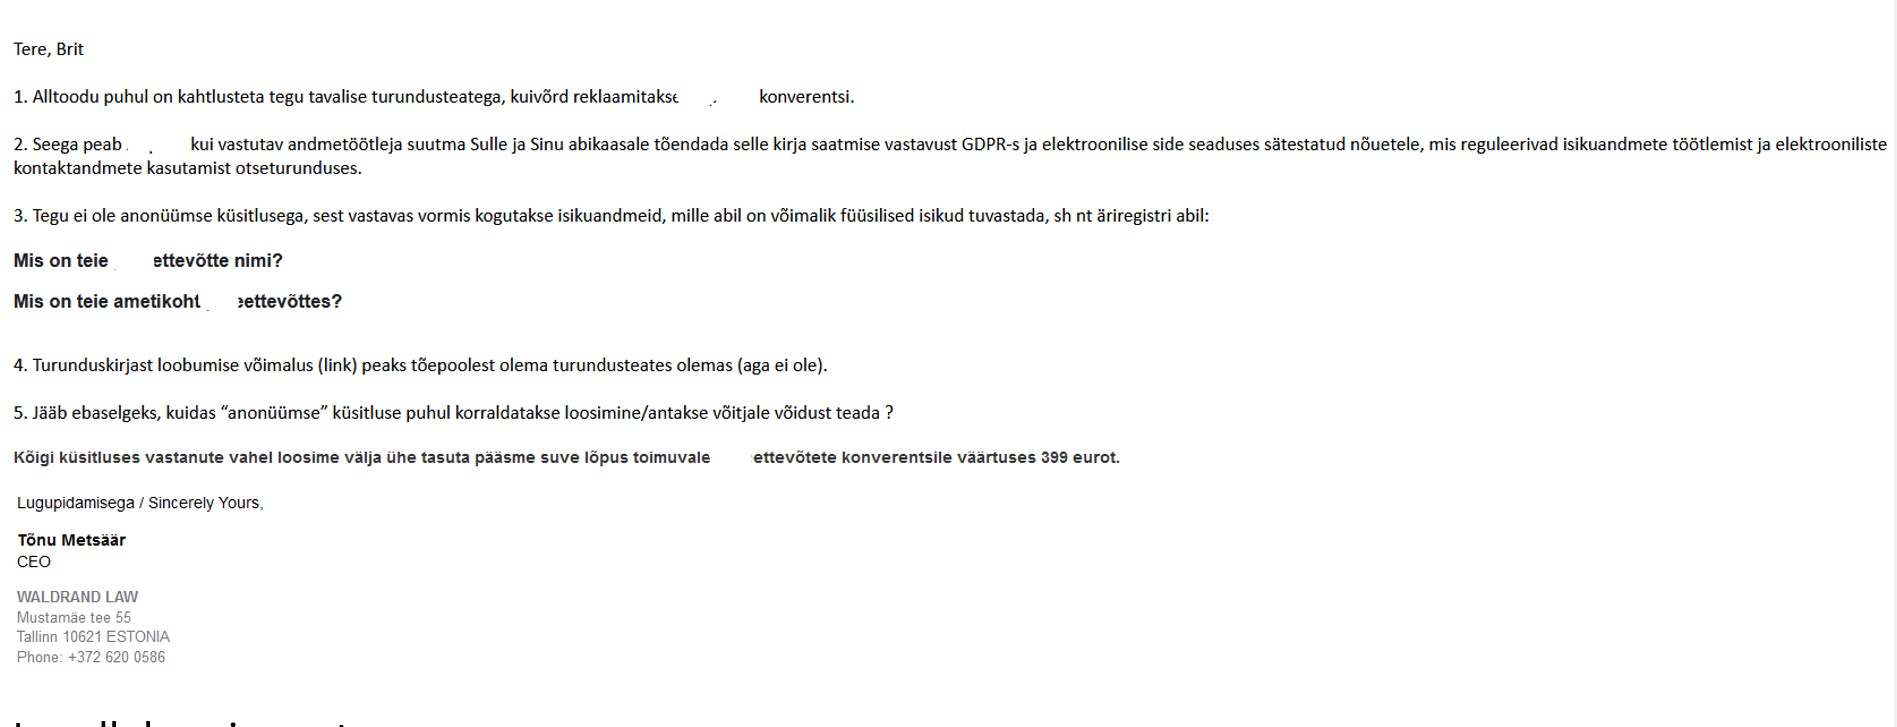
Ja sellele sain vastuse:
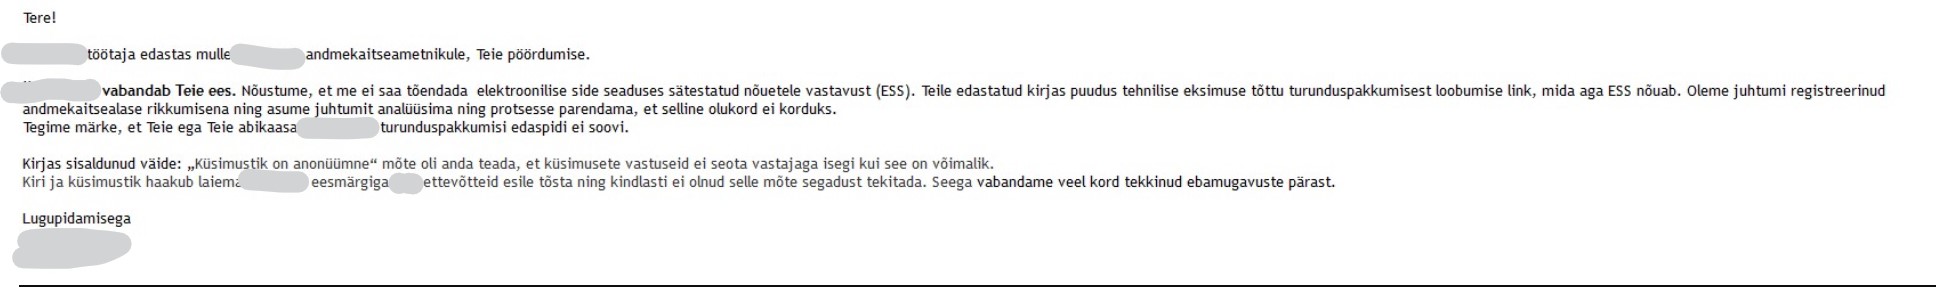
Jah, jääb mulje, et ajan pilli lõhki ja norin tüli. Aga mind reaalselt ka huvitas, et kas see kõik on õiguspärane. Tahtsin saada pilti ette, sest ääri-veeri aitan ka oma klientidel seaduspäraselt käituda.
Kuid nüüd siis teema juurde.
Euroopa Liidu isikuandmete kaitse üldmäärus (s.o IKÜM või ing.k GDPR) on Eestis kohaldunud juba 25. maist 2018 ehk üle kaheksa aasta. Eestis täiendab seda isikuandmete kaitse seadus (IKS) ja järelevalvet teeb Andmekaitse Inspektsioon (AKI).
Määruse eesmärk on kaitsta inimeste isikuandmeid ja tagada nende õiguspärane töötlemine. Raskemate rikkumiste korral võib trahv ulatuda kuni 20 miljoni euroni või ettevõtte puhul 4%-ni eelmise majandusaasta ülemaailmsest aastakäibest. Olenevalt sellest, kumb summa on suurem. Iga eksimus ei too automaatselt kaasa maksimumtrahvi.
Millised reeglid GDPR kehtestab? Ja mida saavad ettevõtjad teha, et nende ettevõte järgiks GDPR-i ka 2026. aastal?
Sisukord
Mis on GDPR ja kelle andmeid see kaitseb?
EL isikuandmete kaitse üldmäärus GDPR (General Data Protection Regulation) kohaldub ainult füüsiliste isikute andmetele. Füüsilised isikud võivad olla nt kliendid, töötajad, partnerid, koolitatavad, patsiendid, mittetulundusühingu liikmed, naabrid – ehk inimesed.
Eestis täiendab GDPR-i isikuandmete kaitse seadus (IKS). Üks oluline vanusepiir on 13 aastat: kui lapsele pakutava infoühiskonna teenuse puhul tuginetakse tema isikuandmete töötlemisel nõusolekule, saab laps Eestis selle ise anda alates 13. eluaastast. Noorema puhul on vaja vanema või eestkostja nõusolekut. See ei tähenda, et kõiki 13-aastase andmeid võiks nüüd vabalt turunduses kasutada.
Isikuandmeteks klassifitseeruvad näiteks järgmised andmed:
- Ees- ja perekonnanimi
- Kodune aadress
- E-maili aadress
- Isikukood
- Passinumber
- IP aadress / MAC aadress
- Küpsise-ID, reklaami-ID ja muud seadme tunnused
- Asukohaandmed
- Autonumber
- Biomeetriline informatsioon
- Kasutajanimi, hüüdnimi
- Juhiloa number
- Nägu, sõrmejälg, käekiri, hääl
- Foto ja videosalvestis (sh turvakaamera)
- Krediitkaardi number
- Digitaalne identiteet
- Sünniaeg
- Sünnikoht
- Geneetiline informatsioon
- Telefoninumber
Eeltoodu on ainult näidisnimekiri. Isikuandmete mõiste on lai ja tegelikkuses loetakse igasugust teavet tuvastatud või tuvastatava füüsilise isiku kohta isikuandmeteks (vt GDPR art 4). Euroopa Kohus on 2024. aastal kinnitanud, et isegi küpsisebänneri nõusolekust tekkiv kood (nn TC string) võib olla isikuandmed, kui seda saab inimesega siduda. Ehk turunduse tehniline pool ei ole GDPR-ist kuidagi väljas.
Mida tähendab isikuandmete töötlemine?
Isikuandmed on mistahes andmed, mis võimaldavad isiku tuvastada. Isikuandmete töötlemine on mistahes isikuandmetega tehtav toiming. Ehk siis ettevõtte seisukohalt ei ole lihtne leida tehingut, mida saaks teha ilma isikuandmete töötlemiseta, näiteks võib juba arve väljastamisel olla vajalik kasutada koostööpartneri töötaja e-posti aadressi või ongi arve füüsilise isiku nimele.
Lisaks, kui küsid klientidelt tagasisidet, sul on neist pilte või turvakaamerate salvestusi, püsikliendiprogrammi andmeid või töötajate CV-sid, töötled samuti isikuandmeid. GDPR kaitseb inimesi ka tööalases rollis: töötaja või juhatuse liikme andmed ei kaota kaitset selle tõttu, et ta esindab ettevõtet.
Ka tehisintellekti kasutades tasub korra mõelda, mida sa tööriista sisestad. Kui kopeerid sinna kliendi kirja, CV või kliendinimekirja, on see isikuandmete töötlemine. Kontrolli teenuse tingimusi, andmete kasutamist ja säilitamist ning vajadust andmetöötluslepingu järele. Ärikonto või leping üksi ei anna veel alust kliendiandmeid üles laadida. Võimalusel eemalda nimed ja muud tuvastamist võimaldavad andmed ning kasuta ainult seda, mida ülesandeks päriselt vaja on.
Igaks töötlemiseks on vaja üht kuuest õiguslikust alusest (GDPR art 6): nõusolek, lepingu täitmine, seadusest tulenev kohustus, eluliste huvide kaitse, avalik huvi või õigustatud huvi. Turunduses on praktikas mängus peamiselt nõusolek ja õigustatud huvi.
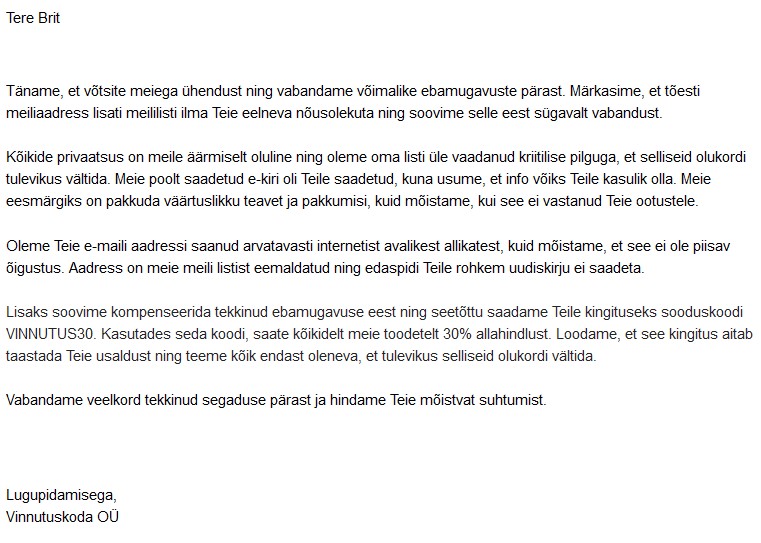
Üks huvitav näide loata e-maili “kompenseerimiseks”. Osta ikka, anname sulle natuke soodustust. Mis sest, et tavasoodustus oli -30% 😀
Mida peab sisaldama privaatsuspoliitika
Andmetöötluspõhimõtteid sisaldav dokument või veebilehel avaldatud privaatsuspoliitika (ehk andmekaitsetingimused) peab sisaldama vastuseid näiteks järgmistele küsimustele:
- Kes on vastutav töötleja ja kuidas temaga ühendust võtta?
- Milliseid isikuandmeid kogutakse?
- Millistel eesmärkidel ja millisel õiguslikul alusel neid isikuandmeid kasutatakse? (Tellimuste töötlemine, toodete kohaletoimetamine, raamatupidamine, turundus.)
- Kellel veel on juurdepääs kogutud isikuandmetele? (Raamatupidamisfirma, e-maili platvorm, CRM, reklaamiplatvormid)
- Millistel juhtudel võib isikuandmeid jagada kolmandate osapooltega (ja milliste osapooltega)? (Partnerid, õiguskaitseorganid, jne)
- Kas andmeid edastatakse väljapoole Euroopa Majanduspiirkonda ja milliste kaitsemeetmete alusel? (Nt USA teenusepakkujad.)
- Kas kasutatakse automatiseeritud otsuseid või profiilianalüüsi?
- Kuidas isikuandmeid säilitatakse ja kaitstakse?
- Kui kaua isikuandmeid säilitatakse?
- Millised on andmesubjektide õigused, sh õigus esitada kaebus Andmekaitse Inspektsioonile?
Teave peab olema hästi struktureeritud ja esitatud lihtsas keeles, vältides võimalusel juriidilisi ja muid kitsalt erialaseid termineid. Euroopa Andmekaitsenõukogu on võtnud vastu ka siduva otsuse WhatsAppi osas, kus tuuakse välja ja selgitatakse nõudeid privaatsuspoliitikale (ing.k leitav siit). Eesti keeles leiab head juhised AKI lehelt andmekaitsetingimuste koostamise kohta.
USA teenuste puhul ei piisa sellest, et privaatsustingimustes on kirjas „kasutame Google’it ja Metat”. EL-USA andmekaitseraamistik ehk Data Privacy Framework võimaldab tugineda piisava kaitse otsusele ainult raamistikus osalevate ja vastava sertifikaadiga hõlmatud USA andmesaajate puhul. Kontrolli konkreetset ettevõtet ametlikust nimekirjast. Muudel juhtudel on vaja muud sobivat edastamise alust ja kaitsemeetmeid. Edastamise alus ei asenda andmete kogumise ja turunduses kasutamise õiguslikku alust.
Kodulehe küpsised ei ole ilma nõusoleku andmiseta ok, kui hakatakse kohe jälgima turunduslikul või analüütilisel eesmärgil.
Ilma nõusolekuta võib kasutada side edastamiseks või kasutaja sõnaselgelt soovitud teenuse osutamiseks rangelt vajalikke küpsiseid. Näiteks võib vajalik olla ostukorvi või sisselogimise meelespidamine. Kasutaja valitud keele hoidmine võib samuti olla vajalik, kuid pelk mugavus või bänneri kategoorianimi seda erandit ei tõenda. Turundus- ja tavapäraste analüütikaküpsiste puhul on vaja eelnevat nõusolekut; õigustatud huvi ei asenda seda nõuet.
Mis on küpsised?
Järgnev küpsiste osa on algselt kirjutatud Roland Kivitare (Rolevents) poolt ja seda on 2026. aastal täiendatud.
Küpsis on väike tekstifail, mille veebisait salvestab sinu arvutisse või mobiilseadmesse. Selle abil saab näiteks hoida sind sisse logituna, aga ka jälgida sinu tegevust. Küpsiseid saab liigitada mitut moodi: kes need seab, kui kaua need säilivad ja milleks neid kasutatakse. Kuid pane tähele, et esimese osapoole küpsis võib olla ühtlasi püsiküpsis ja turundusküpsis.
- Esimese osapoole küpsised on seotud külastatava veebilehe domeeniga. Need võivad teenida nii vajalikke funktsioone kui ka analüütikat või turundust.
- Sessiooniküpsised aeguvad üldjuhul brauseriseansi lõppedes. Püsiküpsised säilivad määratud tähtajani või kuni need kustutatakse.
- Kolmanda osapoole küpsised on seotud muu domeeniga kui see, mida parasjagu külastad. Neid kasutatakse muu hulgas reklaami ja eri lehtedel toimuva tegevuse sidumiseks.
Küpsiste liigid. Parim on seadistada küpsiste teavitus nii, et külastaja saab valida, millistele küpsistele ta loa annab!
- Vajalikud – küpsised, mida on rangelt vaja side edastamiseks või kasutaja sõnaselgelt soovitud teenuse osutamiseks, näiteks ostukorv või sisselogimine. Selle erandi alla kuuluvate küpsiste jaoks nõusolekut vaja ei ole.
- Funktsionaalsed – lisavõimalused, näiteks mõni tagasiside- või sotsiaalmeedialahendus. Need ei ole automaatselt vajalikud. Kontrolli tegelikku eesmärki ja seda, kas kasutaja on vastavat funktsiooni ise soovinud.
- Analüütilised – kasutatakse selleks, et mõista, kuidas külastajad veebilehega suhtlevad. Need küpsised aitavad anda teavet külastajate arvu, liikluse allika, jms kohta. Vajavad praegu nõusolekut.
- Jõudlus (Performance) – mõnes bänneris eraldi kategooria lehe toimivuse mõõtmiseks. Nimetus ei vabasta nõusoleku küsimisest: vaata, mida konkreetne küpsis teeb.
- Turunduslikud – kasutatakse selleks, et edastada külastajatele kohandatud reklaami vastavalt nende poolt eelnevalt külastatud lehekülgedele ja analüüsida reklaamikampaania tõhusust (nt Meta piksel, Google Ads, TikToki piksel). Reeglina koguvad ka isikuandmeid.
- Liigitamata – küpsised, mille eesmärk ei ole veel välja selgitatud. „Liigitamata” ei ole luba neid enne nõusolekut käivitada. Selgita välja nende funktsioon ja paiguta need õigesse kategooriasse.
Milline on korralik küpsisebänner aastal 2026?
Küpsisebänner peab andma päris valiku. Mittevajalikke küpsiseid ei tohi salvestada enne nõusolekut ja eri eesmärkide jaoks peab saama teha eraldi valiku. Ainult bänneri olemasolust ei piisa: selle taga olev seadistus peab valikut ka päriselt järgima. Praktiliselt tähendab see järgmist:
- „Nõustun” ja „Keeldun” on esimesel vaatel sama nähtavad (mitte peidetud keeldumine teise kihi taha).
- Eelnevalt linnukesega kaste ei ole.
- Nõusolekut vajavad küpsised ja jälgimistoimingud on enne nõusolekut blokeeritud. Eriti kontrolli analüütikat, reklaamipiksleid ja lehele lisatud kolmandate osapoolte lahendusi.
- Nõusolekut saab tagasi võtta sama lihtsalt, kui see anti (nt jalusesse lisatud link „Küpsiste seaded”).
- Kui kasutad Google’i reklaamide mõõtmist, isikupärastamist või Analyticsi andmeid Google’i reklaamitoodetes, kontrolli Google’i EL-i kasutaja nõusoleku eeskirja ning nõusolekusignaalide nõudeid. Consent Mode v2 edastab kasutaja valiku Google’ile; see ei kogu ise nõusolekut ega muuda seadistust automaatselt õiguspäraseks. Google’i tootetingimused ja seadusest tulenevad nõuded on eri asjad.
Kas küpsisebännerid kaovad? Veel mitte. Euroopa Komisjon esitas novembris 2025 digiomnibuse ettepaneku, mis muudaks muu hulgas küpsiste reegleid. EL Nõukogu leppis 21. oktoobril 2026 kokku oma seisukoha, milles nähakse ette täiendavaid erandeid näiteks teatavaks külastatavuse mõõtmiseks. Seisuga 1. november 2026 ei ole see ettepanek kehtiv õigus. Küpsiste muudatusi ei tasu segi ajada juba jõustunud tehisintellekti digiomnibusega. Hoia bänner alles ja järgi praegu kehtivaid nõudeid.
Mida reklaamide mõõtmisel üle kontrollida?
Consent Mode’il on põhi- ja täiustatud režiim. Põhirežiimis saab Google’i märgendid nõusolekuni blokeerida. Täiustatud režiimis võivad need ka keeldumise korral saata küpsisteta päringuid. Küpsisteta ei tähenda automaatselt, et andmeid ei töödelda või et nõusolekut pole vaja. Valitud seadistuse õiguslik sobivus tuleb eraldi läbi hinnata.
Sama kehtib serveri kaudu saatmise kohta, näiteks Meta Conversions API puhul. See, et andmed liiguvad sinu serverist, ei anna iseenesest õigust neid reklaamiplatvormile edastada. Vaata üle saadetavad väljad, eesmärk, õiguslik alus ja seos külastaja valikuga.
Palu arendajal testida kolme olukorda:
1. enne bänneris valiku tegemist,
2. pärast keeldumist ja
3. pärast nõusoleku tagasivõtmist.
Kontroll käsitlegu nii brauserit kui ka serveri kaudu saadetavaid sündmusi. Ainult bänneri välimusest ei näe, mis taustal toimub.
Kontrolli ka lehe aadresse, UTM-parameetreid, sündmuste välju ja vormide sisu. Google Analyticsisse ei tohi tavapärase mõõtmise kaudu saata näiteks inimese nime või e-posti aadressi. Need võivad sinna sattuda kogemata, kui tänulehe URL-is on kliendi kontakt või vormi vaba tekst liigub sündmusega kaasa. Google’i reeglid eristavad otseseid isikutuvastajaid ja GDPR-i laiemat isikuandmete mõistet.
GDPR ja ettevõtte üldkontakt ja isikuandmed
Ettevõtte nimi ja üldine kontakt nagu info@ettevote.ee ei ole üldjuhul isikuandmed. Küll aga võivad isikuandmed olla kontaktisiku nimi, nimeline töömeil ja töötelefon. Ka üldaadressi postkastis olevad kirjad võivad sisaldada inimeste andmeid. Ning info@ aadressile turunduse saatmisel tuleb endiselt järgida elektroonilise side seadust, sh anda võimalus pakkumistest loobuda.
NB! Kas sina oled juba Milose uudiskirjas? Kui ei, vaata siia!
Suhtlus teise ettevõtte töötajaga
Kui tema e-mail sisaldab nime, nagu ülemises AKI näites toodud, siis sa võid suhelda tööalaselt ametikohustuste täitmiseks (helistamine, kirjutamine, lepingu allkirjastamine) eeldusel, et töötluseks on olemas sobiv alus (vt GDPR art 6). Seega mida vähem andmeid kogud vajaliku nt tehingu sooritamiseks, seda turvalisem võiks olla sul edaspidi andmetega ringi käimisel. Sul ei ole vaja teada, kas partner on parema või vasakukäeline lepingu sõlmimiseks 🙂
Kui said inimese kontakti mujalt kui temalt endalt, näiteks LinkedInist või ettevõtte kodulehelt, tuleb anda GDPR-i artiklis 14 nõutud teave. Üldjuhul tuleb seda teha hiljemalt kuu jooksul; kui võtad inimesega varem ühendust, siis juba esimese suhtluse ajal. Ütle muu hulgas, kes sa oled, milleks andmeid kasutad ja kust kontakt pärineb, ning viita täielikele andmekaitsetingimustele. Just seda küsimust – „kust te mu andmed saite?” – mina ju esimeses näites küsisingi.
Nimelise töömeili kasutamine tuleb töösuhte lõppemisel lõpetada. Korralda vajalik tööalane üleandmine ette, sulge konto ja vajadusel kasuta piiratud aja automaatvastust uue kontaktiga. Konto sulgemine ei tähenda, et iga varasem töökiri tuleb kohe kustutada: säilitamine peab lähtuma eesmärgist ja vajadusest. Endise töötaja nimel edasi kirjutamine või tema kirjavahetuse piiramatu suunamine vajab eraldi tähelepanu.
Ja nagu ka esimeses näites, millest lugu alguse sai, on ka isiku nimega ettevõtte e-maili aadressidele turunduslikku e-maili saates vajalik võimalus meilidest loobuda. Klassikaline “Lahku uudiskirjast” jms. Ja see link peab ka päriselt töötama – AKI on ettevõtetele korduvalt tähelepanu juhtinud, et mittetöötav loobumisviis rikub elektroonilise side seadust.
Vanad e-kirjad ja isikuandmete säilitamine
GDPR artiklis 5 on põhimõte, et isikuandmeid võib säilitada „mitte kauem, kui see on vajalik nende eesmärkide saavutamiseks, milleks isikuandmeid töödeldakse”. Andmete kustutamine on ka üks GDPR-i artiklis 17 kaitstud isiklikest õigustest, see kuulus “õigus olla unustatud”. Andmesubjektil on õigus nõuda vastutavalt töötlejalt teda puudutavate isikuandmete põhjendamatu viivituseta kustutamist.
Kustutamisõigus ei ole absoluutne. Näiteks võib seadus kohustada säilitama raamatupidamise algdokumente või võib osa andmeid olla vajalik õigusnõuete kaitsmiseks. Kui inimene võtab turundusnõusoleku tagasi, lõpeta selle alusel turundamine. See ei tähenda automaatselt, et pead kustutama ka tema ostuarve. Eri eesmärkide jaoks säilitatavaid andmeid tuleb hinnata eraldi.
E-kirjade säilitamine praktikas
Kas sa oled ka üks neist, kes põhimõtteliselt ei kustuta kirju? Mina olen küll end tabanud mõttelt, et äkki läheb veel kunagi vaja. Aga „äkki kunagi” ei ole kuigi hea säilitamisreegel. Vaata alustuseks üle vanad kliendinimekirjad, aegunud päringud ja manused, kus on näiteks isikukoopiad või muu tundlik info. Lepi ettevõttes kokku, mida ja kui kaua säilitatakse ning millal üleliigne kustutatakse.
Andmete tarbetu kogumine kasvatab võimaliku lekke ulatust. Mäletad ehk Apothkea juhtumit? Apotheka lojaalsusprogrammi andmete lekke järel määras AKI Allium UPI OÜ-le 2025. aastal 3 miljoni euro suuruse trahvi. Harju Maakohus pidas seda 2. septembril 2026 põhjendatuks. Kohtu teates nimetati muu hulgas puudusi halduskontode autentimises ja turvaseires ning varukoopiate liiga pikka ja krüpteerimata säilitamist. Teate avaldamise ajal ei olnud otsus jõustunud.
Meilide ja failide säilitamist saab osaliselt automatiseerida. Näiteks võimaldavad Google Workspace ja Microsoft 365 seadistada säilitusreegleid. Enne automaatse kustutamise käivitamist kontrolli aga üle seadusest ja lepingutest tulenevad kohustused ning pooleliolevad vaidlused. Kõigile kirjadele ei sobi üks ja sama tähtaeg.
Alusta ühest postkastist või kaustast. Kui tead, millised andmed sul on ja miks neid veel vaja on, on ka kustutamisotsust palju lihtsam teha.
Millal ei tohi ettevõtte kontaktile turunduskirja saata?
Esiteks muidugi siis, kui saaja on öelnud, et ta ei soovi sinult turunduskirju. Pärast keeldumist tuleb saatmine lõpetada. Inimene võib hiljem ise uuesti liituda ja anda uue tõendatava nõusoleku, kuid sina ei saa teda lihtsalt järgmise nimekirja impordiga tagasi lisada.
Otseturustust reguleerib Eestis lisaks GDPR-ile elektroonilise side seadus (ESS § 103¹). AKI selgitab seda nii:
- Üldaadressid (info@ettevote.ee, myyk@ettevote.ee jne) on juriidilise isiku kontaktandmed. Nendele võib pakkumise saata ilma eelneva nõusolekuta, kuid igas kirjas peab olema selge, tasuta ja lihtne võimalus loobuda ning saatja peab olema tuvastatav.
- Eraisiku kontaktile, näiteks tema isiklikule Gmaili aadressile, on turunduseks üldjuhul vaja eelnevat nõusolekut. Eraldi võimalus on allpool kirjeldatud olemasoleva kliendi erand. Ainult aadressi lõpust või nime olemasolust ei piisa: oluline on ka see, kas kontakt on avaldatud ja kasutusel ettevõtte kontaktina.
- Nimega tööaadressid (nimi.perenimi@ettevote.ee, myygijuht@ettevote.ee) on hall ala. Arvestada tuleb kirja saaja ametikohta ettevõttes ja seda, mida sa talle pakud.
Ehk minu kõhutunne oli õige. Kui sa saadad mulle kirja stiilis “Brit, siin on sulle vinge turundusprogramm, tule osta ära!”, siis see võib olla OK, sest tegelengi ju turundusega ja saatsid selle mulle kui ettevõtte töötajale.
Aga kui sa saadad mulle “Brit, loetud tunnid kõik stringid -30%!”, siis see ei ole OK! 🙂 See on juba eraisikule suunatud pakkumine ja selleks on vaja minu nõusolekut.
Pane tähele: ka B2B kirja puhul töötled sa nimega aadressi ehk isikuandmeid. Seega peab sul olema GDPR-i mõttes alus (tavaliselt õigustatud huvi, mille kohta teed kirjaliku hinnangu), esimeses kirjas tuleb öelda, kust kontakt pärineb, ja inimene peab saama turundusele igal ajal vastu vaielda. Lisalugemist leiad AKI KKK-st.
Uudiskirjaga liitumine ja privaatsustingimused

Privaatsustingimused on teave, millega inimene tutvub. Nõusolekut küsid konkreetseks tegevuseks, näiteks uudiskirjade saatmiseks. Ostu- või päringuvormis sobib selleks eraldi märkimata kast ja selle kõrval selge selgitus ning link privaatsustingimustele. Ainult uudiskirja tellimiseks mõeldud vormis võib nõusolekut väljendada ka nupuga „Liitun uudiskirjaga”, kui tellija saab selgelt aru, kellelt ja milliseid kirju ta tellib. Eraldi linnuke ei ole igas vormis kohustuslik.
Turundusnõusolek peab olema vabatahtlik. Kui e-poes ei saa ostu lõpetada ilma uudiskirjaga liitumata, ei ole see vaba valik. Nõusoleku tõendamiseks soovitan kinnitusmeili ehk double opt-in’i: inimene kinnitab oma aadressile saadetud lingiga liitumise. See on hea praktiline lahendus, mitte üldine seadusest tulenev kohustus.
Kuidas nõusolekut hiljem tõendada?
Ainult meiliaadressist Excelis ei piisa. Talleta liitumise aeg, vorm või muu allikas ning tekst või selle versioon, mille põhjal inimene nõusoleku andis. Kui kasutad kinnitusmeili, säilita ka kinnitamise info. Kogu tõendamiseks vajalikku, mitte igaks juhuks kõiki võimalikke tehnilisi andmeid.
Näiteks kui inimene liitus 2026. aasta kevadel koolitusuudistega, peaksid suutma näidata just selleaegset liitumisteksti. Tänaseks ümber kirjutatud vorm ei tõenda, millega ta kevadel nõustus.
Mida teha turunduskirjadest loobujatega?
Kontrolli, et loobumine peataks ka automaatsed turunduskirjad ja et CRM-i ühendus või järgmine Exceli import inimest tagasi ei lisaks. Kui inimene keelab kogu otseturunduse, ei piisa ainult ühe uudiskirjalisti sulgemisest: vaata üle ka muud temaga seotud turundusprotsessid.
Loobumise meelespidamiseks võib olla vajalik säilitada piiratud keeldumismärge, näiteks minimaalne kontaktitunnus ja keeldumise aeg. Sellel peab olema põhjendatud eesmärk ja säilitamiskord. Keeldumismärge ei ole luba kontakti turunduses edasi kasutada.
Vana kliendibaas ja turunduskirjade saatmise õigus
Juhtum elust enesest. Mul on klient, kellel on üle 20 000 klientide meiliaadressi, mis on kogutud tellimuste vastuvõtmisel. Aga turunduskirjade jaoks ei olnud eraldi nõusolekut küsitud ega antud kontakti kogumisel võimalust nende kasutamisest turunduseks keelduda. Uurisin AKI-lt, kas võin neile Smaily kaudu uudiskirju saata. Nad on ju kliendid olnud. Kas sellest piisab?
Lühike vastus selle konkreetse nimekirja kohta: üksnes varasemast ostust ei piisa.

Kirjeldatud vana nimekirja ei saa olemasoleva kliendi erandi alusel lihtsalt uudiskirjasaajateks lisada. Puudu on üks erandi tingimustest: võimalus turundusest keelduda juba kontakti kogumisel.
Olemasoleva kliendi erand ehk soft opt-in on elektroonilise side seaduses olnud juba varem. See ei ole uus 2026. aasta luba. Kui said kontakti oma toote või teenuse müügi käigus, võid teatud tingimustel saata ilma eraldi nõusolekuta oma samasuguste toodete või teenuste pakkumisi. Kõik järgmised tingimused peavad olema täidetud:
- kontakt on saadud sinu enda müügi käigus (mitte ostetud ega teiselt ettevõttelt saadud nimekiri);
- pakud oma samasuguseid tooteid või teenuseid;
- kliendile anti juba kontakti kogumisel selge ja tasuta võimalus keelduda;
- igas kirjas on lihtne loobumisvõimalus.
Euroopa Kohtu 13. novembri 2025 otsus Inteligo Media asjas (C-654/23) täpsustas olemasoleva kliendi erandit. Kohus käsitles olukorda, kus tasuta registreerumine andis juurdepääsu väljaande sisule ning uudiskiri edendas selle ärilist teenust. See ei tähenda, et iga tasuta konto või allalaadimine annaks loa uudiskirju saata: konkreetne teenus ja kõik erandi tingimused tuleb endiselt üle kontrollida.
Minu kliendi 20 000 aadressi puhul jääbki asi kinni kolmandast punktist. Edaspidiseks saab tellimisvormi lisada selge teabe oma samasuguste toodete pakkumiste kohta ja lihtsa võimaluse neist kohe keelduda. Igas kirjas peab saama samuti loobuda ning kontakt peab pärinema müügist. Vanadele kontaktidele pelgalt nõusoleku küsimiseks turundusmeili saatmine ei ole sellest reeglist möödapääs. Uut liitumisvõimalust saad näidata näiteks kodulehel või kassas.
Minu teine küsimus puudutas sama nimekirja kasutamist Facebooki reklaamides. Kas ostu tegemiseks kogutud aadressid võib lihtsalt Metasse üles laadida ja nende põhjal Custom Audience’i või Lookalike’i teha? Uudiskiri ja reklaamiplatvormil sihtimine on eri kasutusviisid. Ühe jaoks olemas olev alus ei kata automaatselt teist.
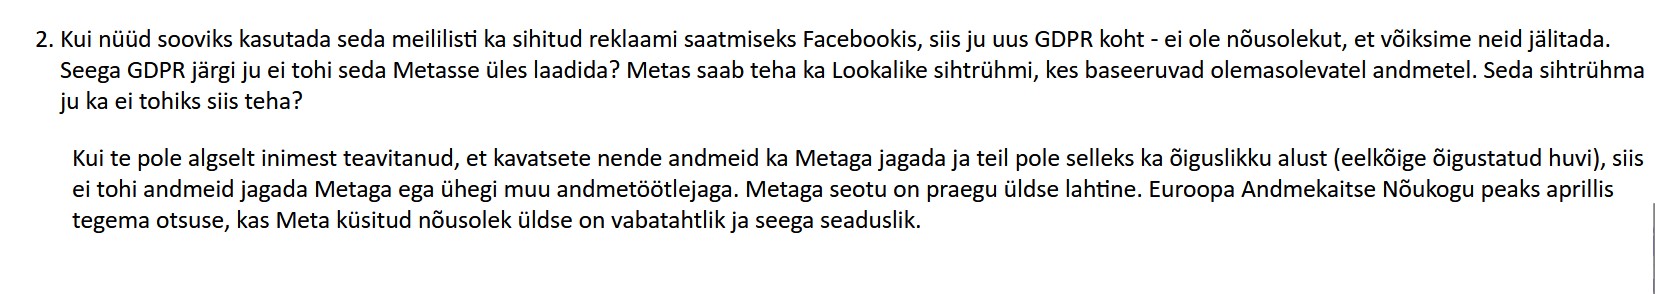
Selle vana nimekirja puhul ei saa eeldada, et õiguslik alus reklaamiplatvormile laadimiseks on olemas. Räsimine ehk hashing ei muuda aadresse automaatselt anonüümseks. Euroopa Andmekaitsenõukogu juhendi 8/2020 järgi võib nimekirjapõhise sihtimise puhul teatud tingimustel sobida õigustatud huvi, kuid see vajab sisulist hinnangut, eelnevat teavitamist ja tegelikku vastuväite esitamise võimalust. Lisaks tuleb järgida platvormi enda tingimusi. See ei ole üldine luba kliendibaase üles laadida.
Minu praktiline soovitus on kavandada reklaamiplatvormil sihtimine juba kontakti kogumisel ja küsida selleks vajadusel eraldi selge nõusolek. Näiteks peab inimesel olema arusaadav, millisele platvormile tema kontakt antakse ja milleks. Uudiskirja tellimise nõusolekut ei tasu lihtsalt ümber nimetada Facebooki reklaami nõusolekuks.
Kuidas koguda meiliturunduse emaile?
Tasuta juhend veebiseminar ja loosimine
Tasuta juhend on tore viis huviliste leidmiseks. Aga mõtle läbi, mida inimene sinult küsib. Kui ta sisestab e-posti, et saada remondijuhend, ei tähenda see iseenesest, et ta tellis ka kõik sinu järgmised pakkumised. Sama küsimus tekib veebiseminarile registreerimisel ja loosimises osalemisel.
Näita vormis selgelt, milleks kontakt kogutakse. Juhendi saatmise või ürituse korraldamise kõrvale saad lisada eraldi vabatahtliku valiku tulevaste kirjade jaoks. Ära peida uudiskirjaga liitumist osalemistingimustesse. Kui kampaania eeldab just uudiskirja tellimist, tuleb eraldi hinnata, kas nõusolek on selles olukorras päriselt vabatahtlik.
Ostu- või päringuvormi vabatahtliku valiku näide: „Soovin saada Milos OÜ-lt e-postiga sotsiaalmeedia ja turunduse nõuandeid ning koolituspakkumisi. Saan igal ajal loobuda.” Selle kõrval on märkimata kast ja link andmekaitsetingimustele. Ainult uudiskirja tellimise vormis võib sama selget valikut väljendada liitumisnupp.
Meta ja LinkedIni kontaktivormid
Kui inimene küsib reklaamis hinnapakkumist, on tema ootus saada vastus sellele päringule. Meta või LinkedIni vormi (Leads) täitmine ei anna iseenesest luba lisada teda igaveseks uudiskirjalisti. Lisa vormile sobiv andmekaitseteave ja erista päringule vastamine edasisest turundusest.
Vaata üle ka vormi ühendus CRM-i või meiliplatvormiga. Kas iga päring läheb automaatselt kampaanianimekirja? Kas nõusoleku valik ja selle tõend liiguvad kaasa? Kogu hinnapakkumiseks vajalikku: näiteks telefoninumber ei pea olema kohustuslik, kui vastuse saad anda e-postiga.
Teeninduskiri ja turunduskiri
Tellimuse kinnitus, arve ja vajalik tarneinfo on üldjuhul tellimuse täitmisega seotud teated. Sünnipäevasoodustus, „me pole sind ammu näinud” pakkumine või järgmise toote soovitus on turundus. Ära peida reklaami olulise teenuseteate sisse.
Ka pooleli jäänud ostukorvi meeldetuletus ei ole automaatselt vajalik teeninduskiri. Kontrolli enne sellise automaatika käivitamist, millele saatmisõigus tugineb. Pelgalt aadressi sisestamine kassas või ostukorvi loomine ei tõenda, et olemasoleva kliendi erandi tingimused on täidetud.
Uudiskirja avamiste ja klikkide jälgimine
Uudiskirja saatmine ja inimese tegevuse jälgimine ei ole üks ja sama asi. Meiliplatvorm võib kasutada avamispikslit või isikustatud klikkide jälgimist. Vaata üle, kas need on vaikimisi sisse lülitatud, millised andmed tekivad ja kui kaua need säilivad.
Hinda jälgimise teavitamis- ja nõusolekunõudeid eraldi. Uudiskirjaga liitumist ei saa käsitleda automaatse loana ükskõik milliseks jälgimiseks. Ka avamisnäit ei ole eksimatu: sellest üksi ei tasu teha järeldust inimese huvi või nõusoleku kohta.
Fotod videod ja kliendilood turunduses
Kas kliendi saadetud tänukirja võib lihtsalt Facebooki tõsta? Või töötaja sünnipäevapildi reklaamis käiku lasta? Positiivne sisu ei tähenda automaatselt, et selle avaldamine on vaba. Nimi, nägu, hääl ja ka sõnumi sisu võivad inimese tuvastatavaks teha.
Küsi kliendiloo või portreepildi kasutamiseks arusaadav luba ning lepi kokku, mida ja kus avaldad. Erista näiteks kodulehe kogemuslugu ja tasuline reklaam. Avalik arvustus või sotsiaalmeedia review / täg ei ole iseenesest piiramatu luba kasutada inimese nägu ja sõnu igas järgmises kampaanias. Lisaks andmekaitsele võivad mängu tulla autoriõigus ja kujutise kasutamise küsimused.
Töötaja peab saama vabatahtlikust turundusfotost keelduda ilma halbade tagajärgedeta. Ürituse puhul erista üldvaateid, konkreetse inimese portreed ja tema kasutamist reklaami näona. Kõiki olukordi ei saa lahendada ühe üldise „üritusel pildistatakse” sildiga. Eriti hoolikalt mõtle läbi laste ja tundlikku infot paljastavate piltide kasutamine.
Kuvatõmmise avaldamisel vaata üle ka kõrvaline info: profiilipilt, telefoninumber, teiste vestlejate nimed ja muud detailid. Ainult nime katmine ei pruugi inimest anonüümseks muuta. Kliendi tagasisides sisalduv diagnoos või tervisemure vajab eraldi tähelepanu.
Muudatused GDPR-i ja turunduse vallas aastal 2026
Eesti ettevõtja jaoks on oluline, et 1. novembril 2023 jõustunud muudatused muutsid juriidilise isiku vastutust ja suurendasid trahvimäärasid. Raskemate andmekaitserikkumiste puhul võivad ettevõttele määratavad trahvid ulatuda GDPR-is ette nähtud ülempiirideni. Allium UPI juhtum näitab, et lepingute ja juhendite olemasolust ei piisa, kui igapäevased turvameetmed ei vasta riskile.
| Kuupäev | Mis juhtus | Mida see ettevõtjale tähendab |
|---|---|---|
| 21.10.2026 | EL Nõukogu leppis kokku oma seisukoha digiomnibuse (GDPR-i ja küpsiste reeglite lihtsustamise) kohta | GDPR-i ja küpsiste muudatused ei ole veel jõustunud. Kehtivad senised nõuded. |
| 02.09.2026 | Harju Maakohus jättis rahuldamata Allium UPI kaebuse 3 miljoni eurose trahvi vaidlustamiseks | Kohus rõhutas riskile vastavat turvalisust. 2. septembri kohtuteate avaldamise ajal ei olnud otsus jõustunud. |
| 02.08.2026 | Hakkasid kehtima tehisintellekti määruse artikli 50 läbipaistvusnõuded | Rakenduvad muu hulgas AI-suhtluse ja süvavõltsingute läbipaistvusnõuded. Artikli 50 lõike 2 puhul on osal pakkujatest üleminekuaeg 2. detsembrini 2026. |
| 27.07.2026 | Jõustus tehisintellekti digiomnibus (määrus 2026/1744) | III lisa kõrge riskiga süsteemide nõuded rakenduvad 2. detsembrist 2027; I lisas reguleeritud toodetesse integreeritud süsteemidel 2. augustist 2028. |
| 13.11.2025 | Euroopa Kohtu otsus Inteligo Media (C-654/23) | Täpsustati olemasoleva kliendi erandit ja selle seost tasuta registreerumisega. Kõik erandi tingimused tuleb endiselt täita. |
| 05.09.2025 | AKI määras Allium UPI-le (Apotheka lojaalsusprogramm) 3 miljoni euro suuruse trahvi | Esimene Eesti miljonitrahv: lekkisid enam kui 750 000 kliendi andmed, sh ostetud käsimüügiravimid. |
| 03.09.2025 | EL Üldkohus jättis kehtima EL-USA andmekaitseraamistiku | Raamistik jäi kehtima. Sellele saab tugineda hõlmatud USA osalejatele edastamisel, mitte kõigi USA teenuste puhul. |
| 01.11.2023 | Jõustusid juriidilise isiku vastutust ja trahvimäärasid muutnud sätted | Ettevõtetele saab Eestis määrata GDPR-i tasemel trahve. |
Tehisintellekti kasutamine turunduses
Lisaks GDPR-ile tuleb arvestada tehisintellekti määruse artikli 50 läbipaistvusnõuetega, mis kohalduvad alates 2. augustist 2026. Turunduses on peamised küsimused järgmised:
- Vestlusrobotiga suhtleja peab aru saama, et ta suhtleb tehisintellektiga, välja arvatud juhul, kui see on olukorda arvestades niigi ilmne. Praktiline lahendus on anda sellest vestluse alguses selgelt teada.
- Kui AI abil loodud või muudetud pilt, video või heli kujutab süvavõltsingut, tuleb selle tehislik päritolu avalikustada. Süvavõltsing tähendab siin olemasolevaid inimesi, objekte, kohti, üksusi või sündmusi meenutavat sisu, mis võib ekslikult mõjuda ehtsa või tõepärasena. Iga realistlik AI-pilt ei ole automaatselt süvavõltsing.
- Avalikkuse teavitamiseks avalikku huvi pakkuvatel teemadel avaldatud AI-teksti puhul on ette nähtud avalikustamine. Erand kehtib muu hulgas siis, kui tekst on läbinud inimliku ülevaatuse või toimetamise ning inimene või ettevõte kannab avaldamise eest toimetuslikku vastutust. See ei ole nõue märgistada iga AI abiga kirjutatud tootekirjeldus.
Kui süvavõltsing kuulub selgelt kunstilisse, loomingulisse, satiirilisse või väljamõeldud teosesse, võib avalikustamise teha teosele sobival viisil, mis ei sega selle nautimist. Sellest ei tulene üldist vabastust avalikustamisest. Kontrolli ka reklaamiplatvormi enda nõudeid.
Sisu masinloetava märgistamise kohustus puudutab eeskätt AI-süsteemi pakkujat, nähtava avalikustamise nõuded aga ka selle kasutajat. Need on eri kohustused. Enne 2. augustit 2026 turule toodud süsteemide pakkujatele on artikli 50 lõike 2 märgistamise ja tuvastatavuse nõude täitmiseks ette nähtud üleminek kuni 2. detsembrini 2026. Kliendiandmete kasutamisel jääb GDPR samal ajal kehtima: vaja on sobivat õiguslikku alust, asjakohast teavitamist ja turvalist töökorraldust.
Andmelekkest teatamine
Kui juhtub isikuandmetega seotud rikkumine, näiteks läheb kliendiandmetega kiri valele inimesele või häkitakse meilikonto, tuleb juhtum kohe ettevõtte sees vastutajani viia. AKI-le tuleb teatada põhjendamatu viivituseta ja võimaluse korral 72 tunni jooksul rikkumisest teada saamisest, välja arvatud juhul, kui rikkumine tõenäoliselt ei ohusta inimeste õigusi ja vabadusi. Tõenäoliselt suure ohu korral tuleb üldjuhul põhjendamatu viivituseta teavitada ka puudutatud inimesi. Kõik rikkumised ja tehtud otsused tuleb dokumenteerida. Digiomnibuse kavandatav 96 tunni tähtaeg ei ole seisuga 1. november 2026 kehtiv reegel.
GDPR-i kontrollnimekiri ettevõtjale
Kui sul on aega ainult üheks tassiks kohviks, siis vaata vähemalt need punktid üle:
☐ Privaatsustingimused on kodulehel olemas, lihtsas keeles ja ajakohased (sh USA tööriistad ja tehisintellekti kasutamine).
☐ Küpsisebänneris on lihtne nõustuda ja keelduda. Nõusolekut vajavad küpsised ning jälgimistoimingud on enne nõusolekut blokeeritud.
☐ Google’i nõusolekusignaalid on seadistatud kasutatavate reklaami- ja mõõtmisfunktsioonide nõuete järgi. Kontrollitud on ka seda, milliseid andmeid saadetakse keeldumise korral.
☐ Uudiskirja tellimine on teadlik ja vabatahtlik ning nõusolek tõendatav. Ostu- ja päringuvormides on turundusvalik eraldi; privaatsustingimustega nõustumine ei asenda nõusolekut.
☐ Kui kasutad olemasoleva kliendi erandit, on täidetud kõik tingimused, sh oma samasugused tooted ja keeldumisvõimalus nii kontakti kogumisel kui ka igas kirjas.
☐ Igas turunduskirjas ja SMS-is on töötav, tasuta ja lihtne loobumisvõimalus ning saatja on selgelt tuvastatav.
☐ B2B külmkirjades on öeldud, kust kontakt pärineb, ja on olemas õigustatud huvi hinnang.
☐ Enne kliendibaasi reklaamiplatvormile laadimist on hinnatud õiguslikku alust, antud vajalik teave ja täidetud platvormi tingimused. Nõusolekule tuginedes on see olemas ja tõendatav.
☐ Endiste töötajate nimeliste kontode kasutamine on lõpetatud, ligipääsud eemaldatud ning vajalikele töökirjadele kehtivad põhjendatud säilitusreeglid.
☐ Teenusepakkujate rollid on selged. Volitatud töötlejatega on olemas nõuetekohased andmetöötlustingimused ning hinnatud on välisriiki edastamist.
☐ AI-vestlusroboti kasutamine on arusaadav ning märgistamist vajav AI-sisu avalikustatakse sobivalt.
☐ Töötajad teavad, kellele rikkumisest kohe teatada. Vastutaja oskab hinnata ohtu, dokumenteerida juhtumi ning korraldada vajadusel AKI ja inimeste teavitamise.
☐ Tasuta materjali, ürituse ja reklaami kontaktivormides on selge, milleks kontakt kogutakse. Päring ei muutu automaatselt uudiskirjatellimuseks.
☐ Loobujad ei satu automaatika ega uue impordi kaudu turundusse tagasi. Nõusolekute tõendid ja keeldumismärked on korras.
☐ Fotode, videote, kliendilugude ja kuvatõmmiste avaldamise alus ning lubatud kasutusviis on läbi mõeldud.
☐ Vormide sisu, isikunimed, e-posti aadressid ja terviseinfo ei liigu kogemata URL-ide või sündmustega analüütika- ja reklaamitööriistadesse.
☐ Turunduskontodel on tööks vajalikud ligipääsud ja kaheastmeline autentimine. Endiste töötajate ning koostööpartnerite õigused on eemaldatud.
GDPR ja korduma kippuvad küsimused
E-kirjade ja SMS-ide turundusreeglid
Jah. SMS-turundust reguleerib GDPR samamoodi nagu e-kirju ning lisaks kehtivad elektroonilise side seaduse (ESS) otseturustuse reeglid: eraisikule on vaja eelnevat nõusolekut või olemasoleva kliendi erandit ning igas sõnumis peab olema loobumise võimalus.
Kas ma võin saata kirja ettevõtte nimelisele tööaadressile?
Tööalase päringu või lepingu täitmiseks vajaliku kirja saatmiseks peab olema sobiv õiguslik alus. Turunduskirja puhul tuleb lisaks järgida elektroonilise side seadust: vaata, kas kontakt toimib selle pakkumise puhul ettevõtte või eraisiku kontaktina. Õigustatud huvi hinnang ei asenda nõusolekut olukorras, kus seadus nõuab eelnevat nõusolekut.
Kas ma saan potentsiaalsetele klientidele meili saata?
Sõltub kontaktist ja pakkumisest. Ettevõtte üldaadressile võib üldjuhul saata pakkumise eelneva nõusolekuta, kui saatja on tuvastatav ja olemas on loobumisvõimalus. Eraisiku kontaktile on üldjuhul vaja eelnevat nõusolekut; olemasoleva kliendi erandil on oma tingimused. Nimelise tööaadressi puhul tuleb hinnata inimese rolli ja pakkumise seost tema tööga. Nimega kontakti töötlemiseks on vaja ka GDPR-i alust, näiteks põhjendatud ja dokumenteeritud õigustatud huvi.
Kas e-posti aadresse käsitletakse GDPR-i kohaselt isikuandmetena?
Jah, kui aadress võimaldab inimest tuvastada. Näiteks brit.mesipuu@milos.ee on isikuandmed. Ka brit@milos.ee on isikuandmed, kui selle järgi saab tuvastada Brit Mesipuu. Ettevõtte üldine info@ aadress seda üldjuhul ei ole, aga selle postkasti kirjade sisu võib sisaldada isikuandmeid.
Kas ma saan olemasolevatele klientidele e-maili saata?
See sõltub sellest, mille kohta soovid neile meili saata. Kui see on teenusemeil toote või teenuse kohta, mille nad sinult on saanud (tellimuse kinnitus, arve, tarneinfo), siis sobib. Kui see on turundusmeil, saad kasutada olemasoleva kliendi erandit: oma samasugused tooted, keeldumise võimalus kontakti kogumisel ja igas kirjas. Kui need tingimused ei ole täidetud, on vaja nõusolekut.
Kas ma saan e-posti aadresse jagada?
Jah, kui jagamiseks on sobiv õiguslik alus ja vajalik teave on inimesele antud. Näiteks võib tellimuse kohaletoimetamiseks olla vajalik anda kontakt kullerile. Partnerile turunduseks jagamine vajab eraldi hinnangut ning partnerile antud kontakt ei tähenda automaatselt luba sellele inimesele reklaamkirju saata. Volitatud töötleja kasutamise puhul peavad olema olemas ka nõuetekohased andmetöötlustingimused.
Isikuandmetega kirja saatmine valele inimesele?
Isikuandmeid sisaldava kirja saatmine valele isikule on isikuandmetega seotud rikkumine. Palu saajal kiri kustutada, teata juhtumist kohe ettevõttes määratud vastutajale ning dokumenteeri juhtum ja riskihinnang. Kui rikkumine tõenäoliselt ohustab inimeste õigusi ja vabadusi, tuleb AKI-le teatada põhjendamatu viivituseta ja võimaluse korral 72 tunni jooksul teada saamisest. Tõenäoliselt suure ohu korral tuleb üldjuhul teavitada ka puudutatud inimesi.
Kui kaua ma võin e-kirju säilitada?
GDPR-is ei ole meilide säilitamiseks ette nähtud minimaalset ega maksimaalset aega, kuid neid ei tohi säilitada kauem, kui on vajalik isikuandmete kogumise või töötlemise eesmärgi saavutamiseks.
Kas Google Analyticsit ja Meta pikslit tohib kasutada?
Jah, kui seadistus ja andmetöötlus vastavad nõuetele. Tavapäraste analüütika- ja turundusküpsiste ning nõusolekut vajava jälgimise jaoks küsi eelnev nõusolek. Consent Mode, küpsisteta päring või serveri kaudu saatmine ei anna iseenesest õiguslikku alust. Kui andmeid edastatakse USA-sse, kontrolli konkreetse andmesaaja osalemist Data Privacy Frameworkis või muud sobivat edastamise alust.
Kas tehisintellektiga tehtud reklaamipilt tuleb märgistada?
Mitte iga AI-pilt automaatselt. Kui pilt, video või heli kvalifitseerub süvavõltsinguks, tuleb avalikustada, et see on tehislikult loodud või muudetud. Kui selline sisu kuulub selgelt kunstilisse, loomingulisse, satiirilisse või väljamõeldud teosesse, võib avalikustamise vorm olla teosele sobiv ja selle nautimist mitte häiriv. See ei ole üldine vabastus. Kontrolli lisaks reklaamiplatvormi enda märgistusnõudeid.
Kas GDPR kaitseb ka ettevõtte töötaja ja juhatuse liikme andmeid?
Jah. Ettevõte ise on juriidiline isik, kuid tema töötaja või juhatuse liige on endiselt inimene. Nimi, nimeline töömeil ja töötelefon võivad olla isikuandmed ka tööalases suhtluses. See, et inimene esindab ettevõtet, ei võta temalt GDPR-i kaitset. Tööalaseid andmeid võib töödelda sobival õiguslikul alusel ja vajalikus ulatuses; eraldi tuleb järgida otseturustuse reegleid.
Kas terviseandmed võivad sattuda turundusse ka kogemata?
Jah. Näiteks võib massaaži päringuvormis või kliendi tagasisides olla teave diagnoosi, vigastuse või ravi kohta. Selline info võib olla eriliigiline isikuandmestik. Ära lase vormide vabal tekstil või tervisemuredele viitavatel andmetel automaatselt reklaami- ja analüütikaplatvormidele liikuda. Tavaline turundusnõusolek ei lahenda eriliigiliste andmete töötlemise nõudeid.
Kas nõusolekut isikuandmete töötlemiseks peab andma kirjalikult?
Nõusolek ei pea alati olema paberil allkirjaga. Oluline on, et see oleks vabatahtlik, konkreetne, teadlik ja ühemõtteline ning selle olemasolu oleks tõendatav. Sobida võib näiteks selge liitumisnupu vajutus, märkimata kasti märkimine või tõendatav suuline nõusolek. Vaikimine, tegevusetus ja eelnevalt märgitud kast ei ole nõusolek.
Artikkel on üldine ülevaade ega asenda juriidilist nõustamist. Konkreetse olukorra puhul pöördu andmekaitsejuristi või AKI poole.
Brit Mesipuu
Tegevjuht
MILOS OÜ
tel.+372 521 5511
brit@milos.ee
www.milos.ee
https://www.facebook.com/milosreklaam
https://ee.linkedin.com/in/britmesipuu